HexStrike AI im Heimlabor — ein abgeschottetes Pentest-Lab, das Claude Code und das lokale Modell bedienen
16.11.2026. HexStrike AI hängt ein Sprachmodell an rund 150 offensive Security-Werkzeuge. Das ist nützlich und gefährlich zugleich — der erste dokumentierte Realeinsatz war Massen-Exploitation frisch veröffentlichter Lücken. Also habe ich es so gebaut, dass es nur in einem luftdichten Labor gegen ein absichtlich verwundbares Ziel laufen kann. Und dann zwei Fahrer drangehängt: Claude Code über MCP und mein lokales Modell über Open WebUI. Mit der einen Falle, die mich am längsten aufhielt, und einer ehrlichen Niederlage am Ende, die zur Lehre wurde.
Rahmen. Alles hier läuft im eigenen Homelab, auf eigenen Rechnern, defensiv und zum Lernen. Das Ziel ist die bewusst verwundbare OWASP Juice Shop in einem abgeschotteten Docker-Netz ohne Internet und ohne LAN-Zugang. Nichts greift fremde Systeme an, nichts wird verteilt. HexStrike ist ein Angriffs-Orchestrator — genau deshalb steht die Abschottung vor allem anderen, nicht als Nachgedanke.
Was HexStrike AI ist — und warum es Respekt verdient
HexStrike AI ist ein MCP-Server, der ein LLM an einen großen Werkzeugkasten für Offensive Security hängt: nmap, nuclei, gobuster, ffuf, sqlmap, Ghidra, Metasploit und Dutzende mehr. Der Agent entscheidet selbst, welches Tool er mit welchen Parametern fährt. Technisch sitzt ein FastMCP-Server zwischen Modell und Tools; jedes Tool ist als aufrufbare Funktion registriert.
Der Reiz ist offensichtlich — ein Modell, das autonom Recon und Schwachstellen-Scans fährt. Die Kehrseite ist es auch: Check Point Research hat HexStrike als Orchestrierungs-Schicht für KI-getriebene Angriffe beschrieben und die ersten Missbräuche dokumentiert, Tage nach einem Disclosure. Ein Werkzeug, das Pentests beschleunigt, beschleunigt eben auch Angriffe. Deshalb war die erste Entscheidung keine Feature-Frage, sondern eine Abschottungs-Frage.
Das Labor: eingesperrt by design
Der Kern ist ein eigenes Docker-Netz hexlab mit internal: true — die Container darin erreichen
weder das LAN noch das Internet (DNS schlägt fehl, das ist der Beleg, nicht die Behauptung).
Darin zwei Dienste: der HexStrike-Server (hält die Tools) und das Ziel, die OWASP Juice Shop
auf Port 3000. Keine Host-Ports nach außen, Zugriff nur über docker exec.
Eine Feinheit, die man kennen muss: der Server bindet hartcodiert auf 0.0.0.0:8888 und ignoriert
die Host-Variable. Die Isolation kommt also nicht aus dem Bind, sondern aus dem fehlenden
Port-Mapping plus dem internen Netz. Wer sich auf den Bind verlässt, täuscht sich. Selbst wenn
ein Tool im Container eine beliebige Shell-Zeile ausführt, bleibt sie eingesperrt — kein Weg nach
draußen. Das ist der eigentliche Grund, warum man so ein Werkzeug überhaupt verantworten kann.
Gegen die Juice Shop liefern die Tools dann echte Treffer: nuclei findet die exponierte
swagger.yaml und fehlende Security-Header, gobuster/ffuf die API-Pfade, und sqlmap belegt, dass
der Such-Parameter q von /rest/products/search SQL-injizierbar ist (boolean- und
time-based blind, SQLite) — allerdings erst bei --level 3 --risk 2, nicht bei flacher Tiefe. Ein
schönes Beispiel dafür, dass „kein Fund" oft nur „zu flach gesucht" heißt.
Fahrer 1: Claude Code über MCP
Die erste Anbindung ist die direkte: eine MCP-Bridge, die Claude Code per docker exec im
Container startet und die 150 Tools als MCP-Werkzeuge anbietet. alwaysAllow: [] — jeder einzelne
Tool-Aufruf wird bestätigt, keine autonome Ausführung. Der Handshake meldet sauber 150 Tools, und
ein nmap_scan gegen das Ziel kommt mit echtem Ergebnis zurück. Das ist die bequeme Variante,
wenn ohnehin an der Werkbank gearbeitet wird — dieselbe Hand, die auch die
RE-Werkbank bedient.
Fahrer 2: das lokale Modell über Open WebUI — und die Browser-Falle
Interessanter wurde es beim lokalen Modell. Open WebUI kann OpenAPI-Tool-Server einbinden, also
habe ich mcpo davorgesetzt (die MCP-zu-OpenAPI-Brücke des Open-WebUI-Teams). mcpo hängt an
zwei Netzen: am abgeschotteten hexlab, um den Server zu erreichen, und am Caddy-Netz, um
erreichbar zu sein — führt aber selbst keine Tools aus. So bekommt die Brücke zwar Internet,
reicht es aber nicht an die eingesperrten Scan-Tools weiter.
Davor der gewohnte Komfort aus dem Homelab: eine Homepage-Kachel startet das Lab on-demand
über Sablier (scale-to-zero), nach 15 Minuten Leerlauf fährt es von selbst wieder herunter,
und ein zweiter Knopf stoppt es sofort — über einen gehärteten docker-socket-proxy, der
ausschließlich stop erlaubt (kein Start, kein Exec, kein Pull).
Die Falle saß im Detail. Der erste Versuch, Open WebUI auf den internen mcpo-Endpunkt zu zeigen, scheiterte mit einem lehrreichen Browser-Fehler: Mixed Content — die HTTPS-Seite wollte eine HTTP-Ressource laden. Daraus folgt etwas Grundsätzliches: Open WebUI ruft seine Tool-Server aus dem Browser auf, nicht serverseitig. Die URL muss also HTTPS sein, vom Browser auflösbar und CORS erlauben — ein rein docker-interner Hostname (ohne HTTPS, vom Browser gar nicht auflösbar) kann das prinzipiell nicht. Die Lösung war eine eigene, browser-erreichbare Subdomain mit Wildcard-Zertifikat; mcpo setzt die CORS-Header selbst. Kein spekuliertes „müsste gehen", sondern am Mixed-Content-Fehler abgelesen.
Die Verifikation — und die ehrliche Niederlage
Dann die eigentliche Frage: ruft ein lokales Modell das Tool wirklich auf? Ich habe es per
Browser-Automatisierung durchgespielt — Modell wählen, Tool einschalten, „Scanne target auf
Ports 80,3000" tippen, zusehen.
Der erste Anlauf ging daneben, und zwar auf die interessante Art. Das CPU-taugliche kleine Coder-Modell lief, aber es rief das Tool nicht auf — es halluzinierte einen Beispiel-nmap- Report („In diesem Beispiel sind Port 80 und 3000 offen") und behauptete dabei sogar Port 80 als offen, obwohl die Juice Shop dort gar nicht lauscht. Die stärkeren, nativ tool-fähigen Modelle wiederum lehnte der Router auf der CPU ab — zu schwer, „kein CPU-Grind". Wäre ich bei der schön klingenden Antwort stehen geblieben, hätte ich eine Fälschung abgenommen.
Erst mit der GPU wurde es echt. Nach dem Aufwecken des Gaming-PCs lief qwen2.5:14b mit nativem
Function-Calling — und jetzt stimmte die Kette end-to-end: ein echter POST …/nmap_scan im
Netzwerk-Log, der Werkzeug-Block in der Antwort, und das Modell berichtete korrekt: Port 3000
offen, Port 80 geschlossen — deckungsgleich mit dem direkten Scan.
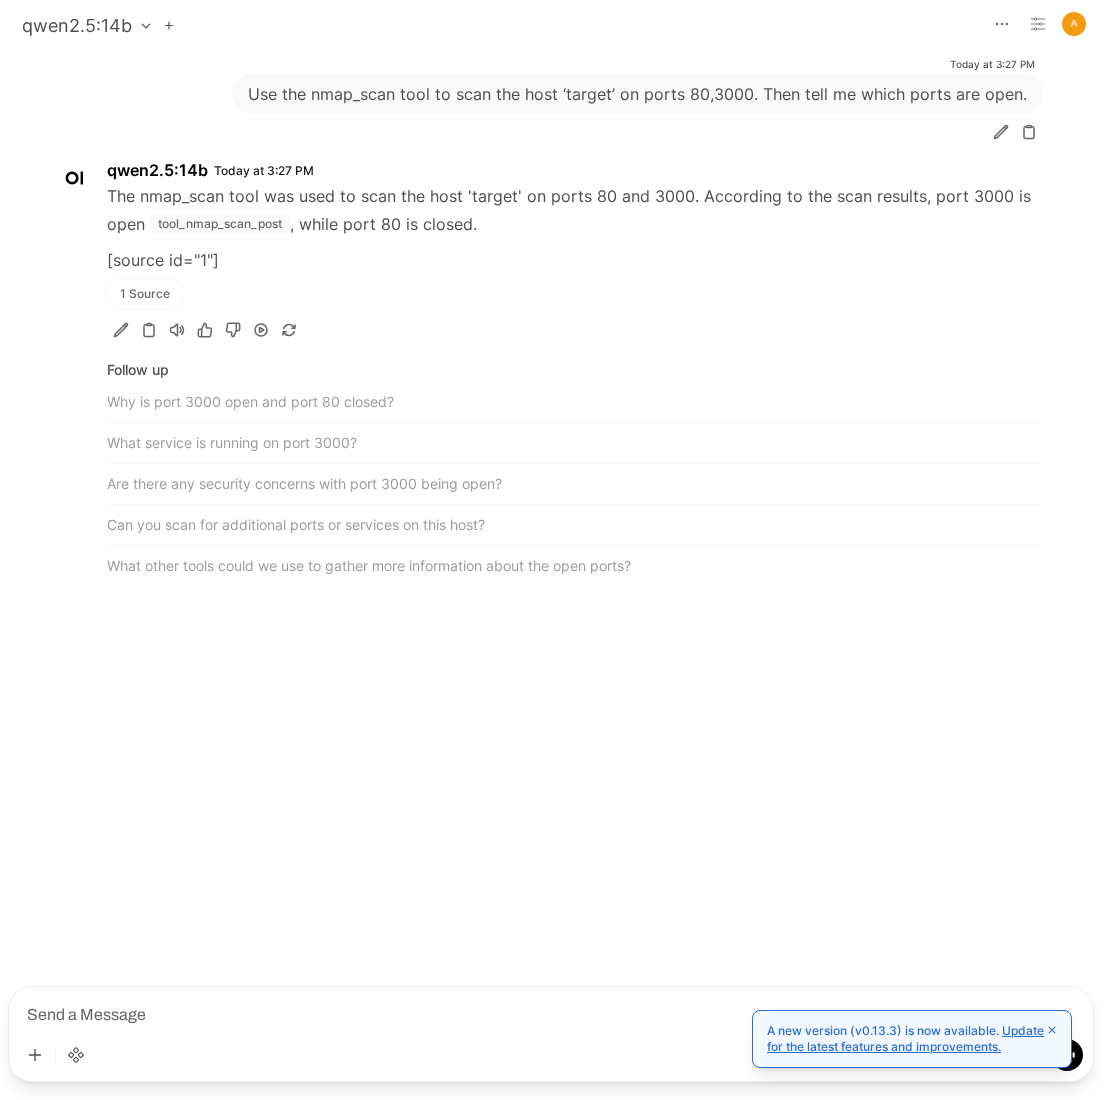
Die Lehre ist dieselbe, die sich hier immer wieder einstellt: das Netzwerk-Log (das Orakel)
schlägt die schöne Antwort. Ein Modell, das den richtigen Tool-Namen und die richtigen Argumente
in Prosa ausgibt, hat noch nichts ausgeführt. Und flüssiges Tool-Calling braucht ein Modell mit
nativem tool_calls-Format — auf dieser Hardware heißt das: GPU.
Was wirklich half
- Abschottung zuerst.
internal: trueplus kein Port-Mapping macht selbst „führe beliebigen Befehl aus" harmlos. Bei einem Angriffs-Werkzeug ist das die Voraussetzung, nicht die Kür. - Den Transportweg des Consumers kennen. Open WebUI ruft Tools im Browser — das entscheidet über HTTPS, Erreichbarkeit und CORS. Ein Mixed-Content-Fehler ist eine Diagnose, kein Rauschen.
- Gehärtet statt bequem. Der Stop-Knopf spricht einen socket-proxy mit nur
stop, nicht den rohen Docker-Socket. Ein Container mehr, aber kein Root-Vollzugriff an einer erreichbaren Stelle. - Dem Modell nicht glauben, dem Log schon. Erst der
POSTbeweist die Ausführung; der Rest ist Text. Dasselbe Prinzip wie beim Endpoint-Security-Baukasten, wo erst der Lauf gegen echtes Windows die vier Bugs zeigte, die jede Testsuite überlebt hätten.
Verwandte Beiträge: Endpoint-Security-Stack fürs Heimlabor · Endpoint-Security-Baukasten — Architektur und Live-Test · Lokale LLMs, ehrlich gemessen (Lost Island) · Eine Funktion in eine fremde .exe injizieren (RE-Werkbank)