Heimlabor-Blog
Lokale KI, Reverse Engineering und was dabei wirklich half.
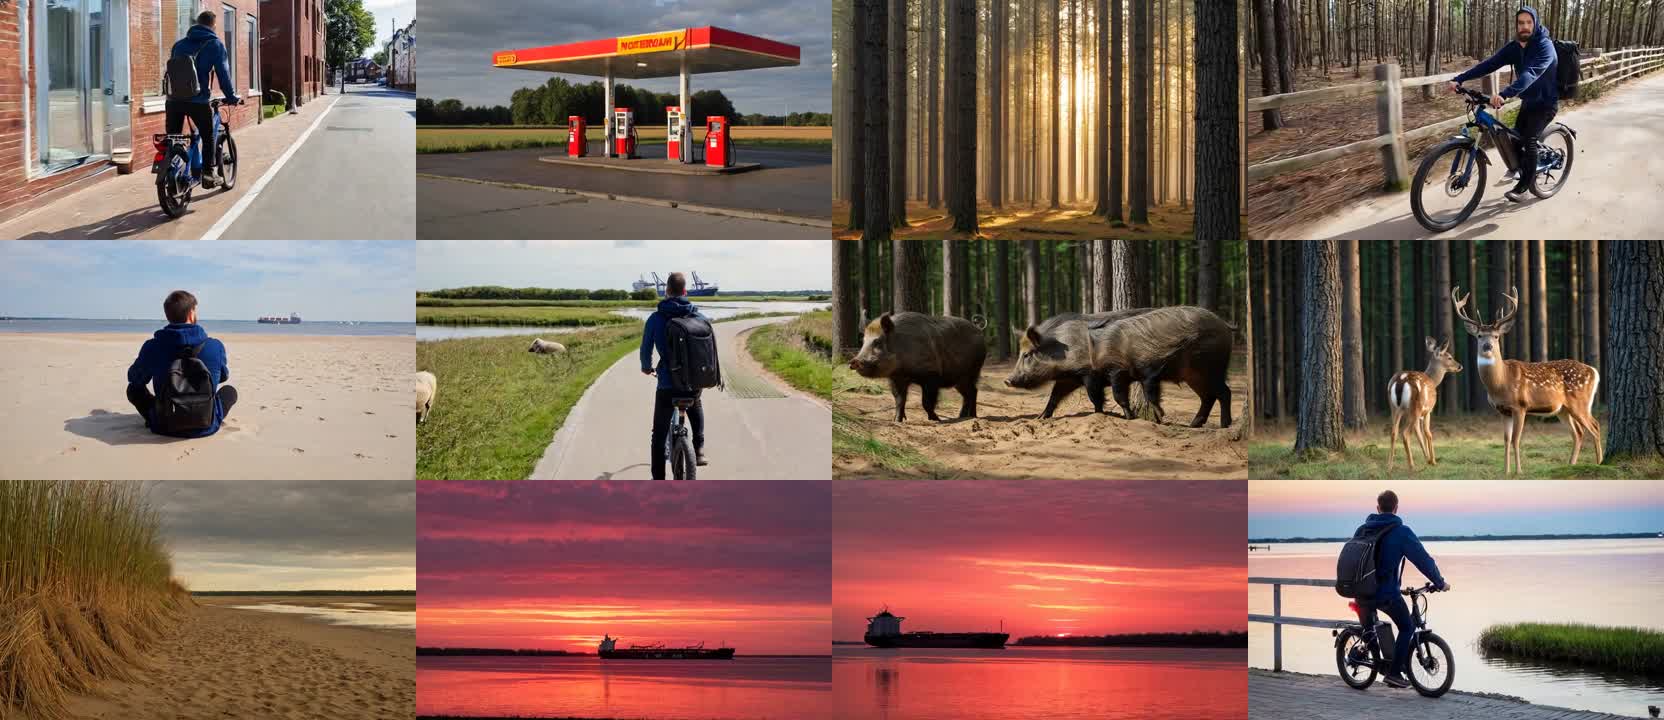
Das Filmwerk — eine lokale KI-Werkstatt, die aus JSON einen Kurzfilm macht
Das Filmwerk ist eine kleine Pipeline, die aus strukturierten Beschreibungen einen KI-Kurzfilm baut. Werkzeug und Film sind getrennt: der Code liegt in einem Git-Repo, ein Film ist nur ein Ordner mit JSON-Dateien. Ein neuer Film mit anderer…
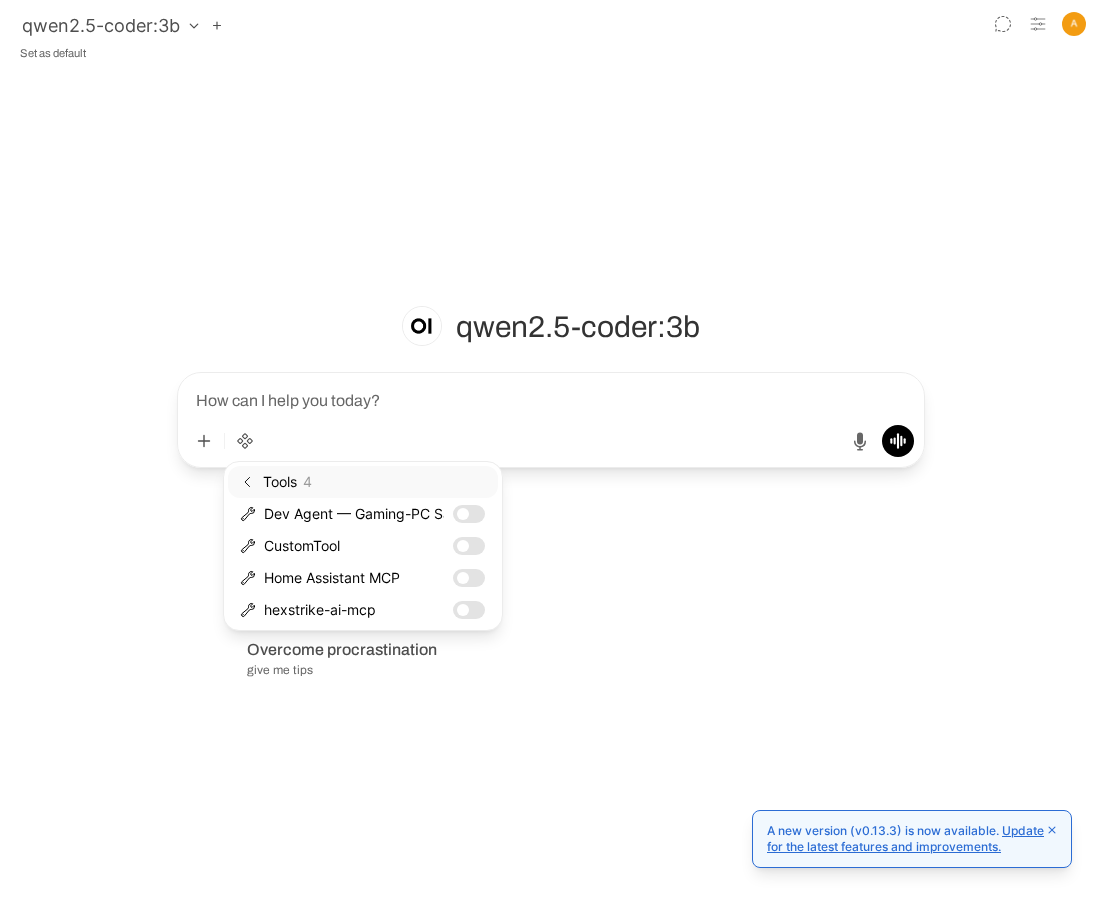
HexStrike AI im Heimlabor — ein abgeschottetes Pentest-Lab, das Claude Code *und* das lokale Modell bedienen
HexStrike AI(https://github.com/0x4m4/hexstrike-ai) ist ein MCP-Server, der ein LLM an einen großen Werkzeugkasten für Offensive Security hängt: nmap, nuclei, gobuster, ffuf, sqlmap, Ghidra, Metasploit und Dutzende mehr. Der Agent entscheid…
Ein self-hosted Endpoint-Security-Baukasten — Architektur und die Lehren des ersten Live-Tests
Drei alltägliche Fragen, für die man normalerweise eine Endpoint-Protection-Suite kauft: heruntergeladene .exe-Dateien vor dem Ausführen prüfen, sehen was der Virenscanner rechnerübergreifend wegsperrt, und installierte Adware/PUP wieder lo…
Downloads, Quarantäne und unerwünschte Software — ein Endpoint-Security-Stack fürs Heimlabor
Am Anfang stand ein kleiner Wunsch an der RE-Werkbank(programm-modifizieren-pe-injektion-2026-11-08.md): eine MessageBox, die bei jedem Start nervt, aus einer eigenen .exe entfernen. Das ist ein sauberer Binär-Patch — man sucht den RIP-rela…
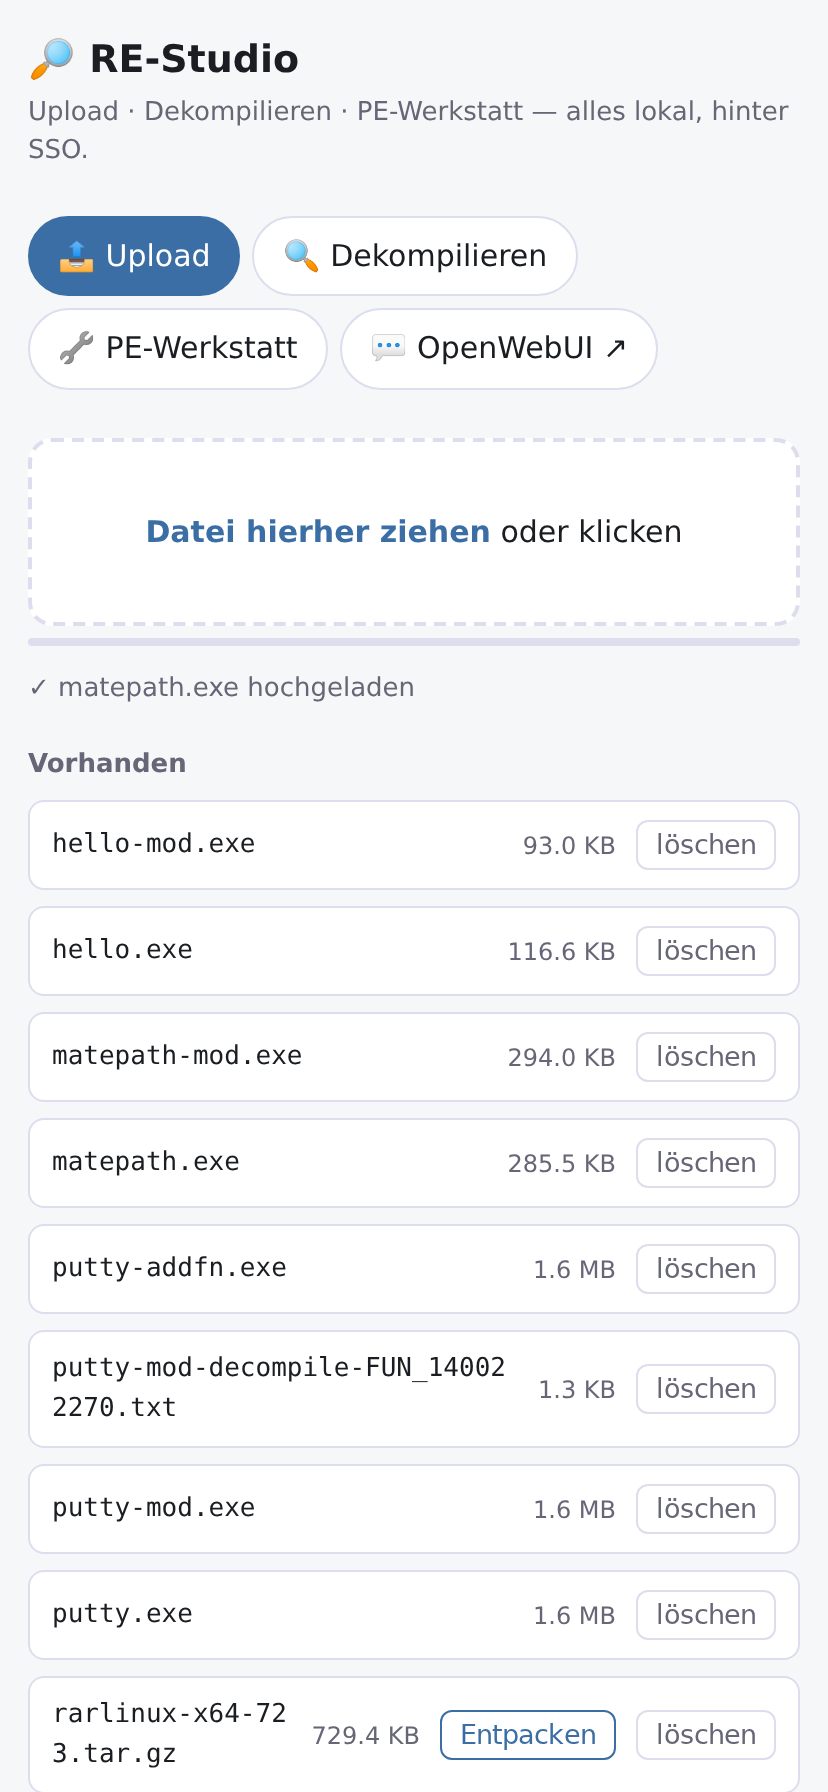
Eine Werkbank fürs Reverse Engineering — und ein lokales Modell, das die eingebaute Funktion selbst schreibt
Beim letzten Mal war Reverse Engineering im Heimlabor noch ein Flickenteppich aus Befehlen: eine Datei hochladen, sie mit einer Tool-Kette dekompilieren, dann in einem Werkzeug-Container Code kompilieren und injizieren. Das wollte ich in ei…
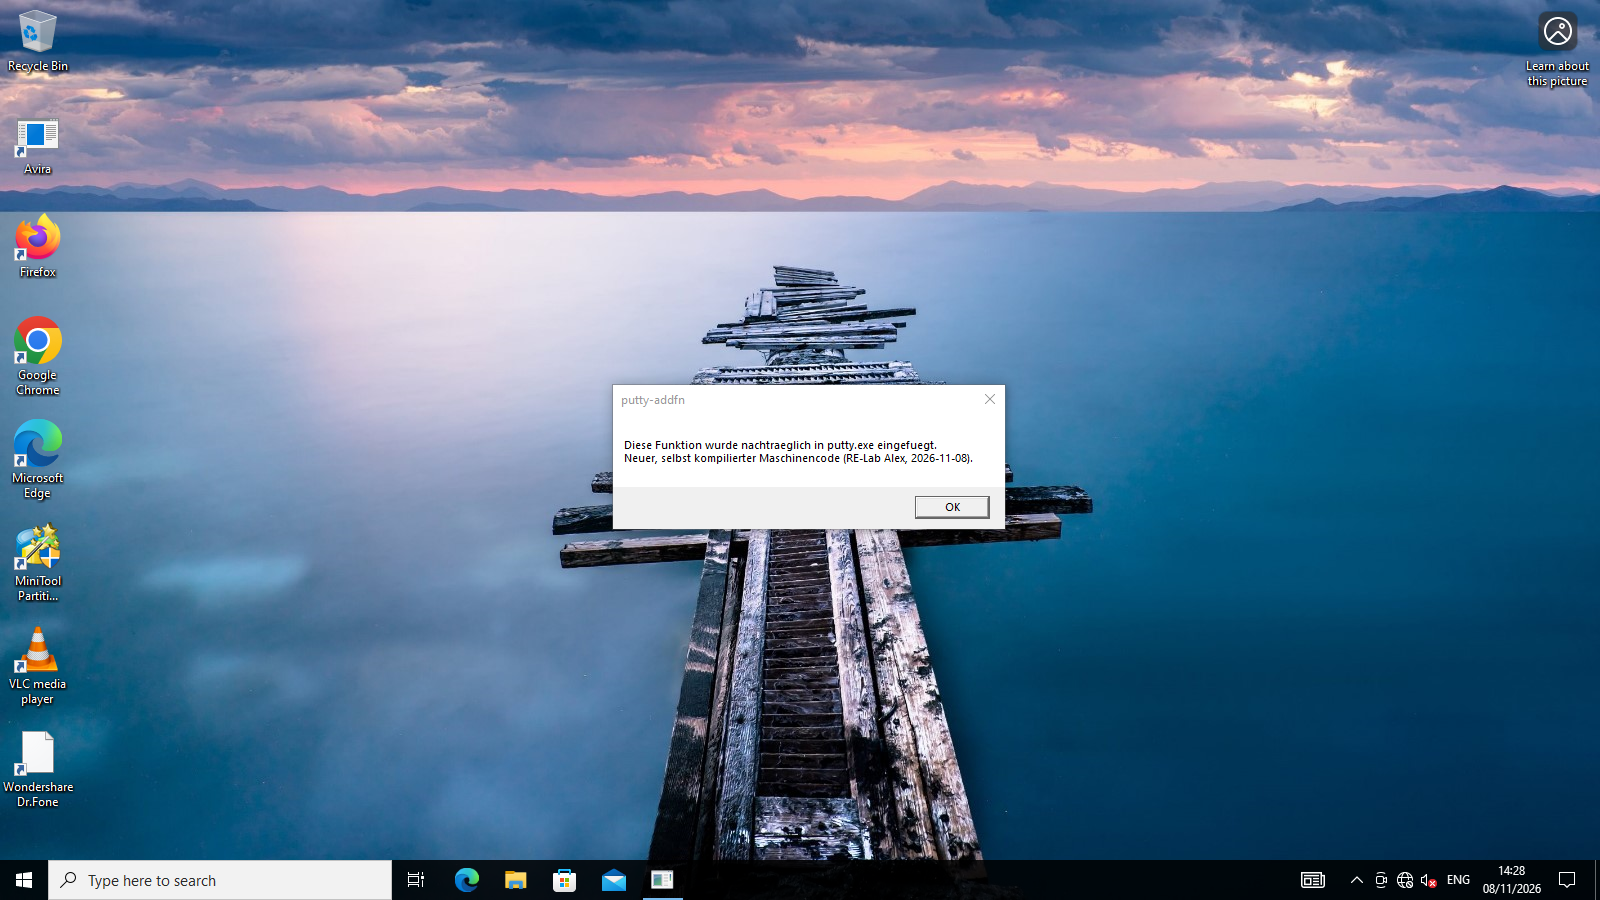
Eine eigene Funktion in ein fertiges Windows-Programm einbauen
Der naheliegende Wunsch lautet: „Nimm das dekompilierte Programm, ändere es und kompiliere es wieder." Das klingt logisch, geht aber für ein reales Programm wie PuTTY nicht. Was Ghidra (bzw. REA) ausgibt, ist C-Pseudocode zum Lesen: FUN1400…
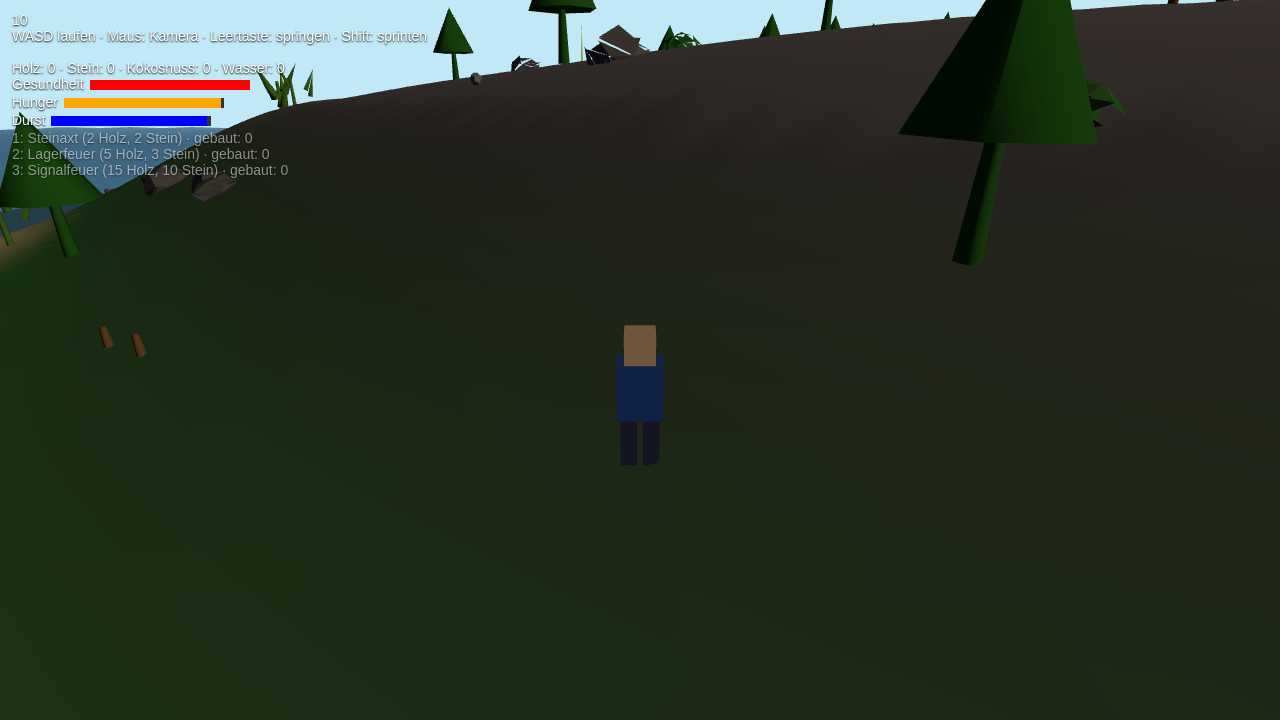
Ein ganzes 3D-Spiel von einem lokalen 35B-Modell bauen lassen – und was wirklich den Unterschied gemacht hat
Der Auftrag kam als langer Prompt: „Lost Island – 3D Browser Survival Game“, fünf Phasen (Grundwelt, Ressourcen, Survival, Crafting und Spielziel, Atmosphäre), Three.js, TypeScript, Vite, kein Backend, keine externen Assets. Das Ganze sollt…